Pascal Schärli, Electron 앱의 인증서 신뢰·업데이트 서명 점검 결과 공개
Pascal Schärli는 2026년 11월 10일 개인 블로그에서 여러 Electron 앱의 eMudhra 인증서 신뢰 여부와 운영체제별 자동 업데이트 서명 검증을 조사한 결과를 공개했습니다. 침해된 인증서로 업데이트 서버를 가장한 공격자가 연결을 가로채고 앱이 파일 서명도 확인하지 않으면 악성 업데이트가 설치될 수 있다는 분석입니다. 공개된 표는 당일 스냅샷이며, Electron 패치와 앱의 운영체제별 업데이트 방식에 따라 상태가 다릅니다.
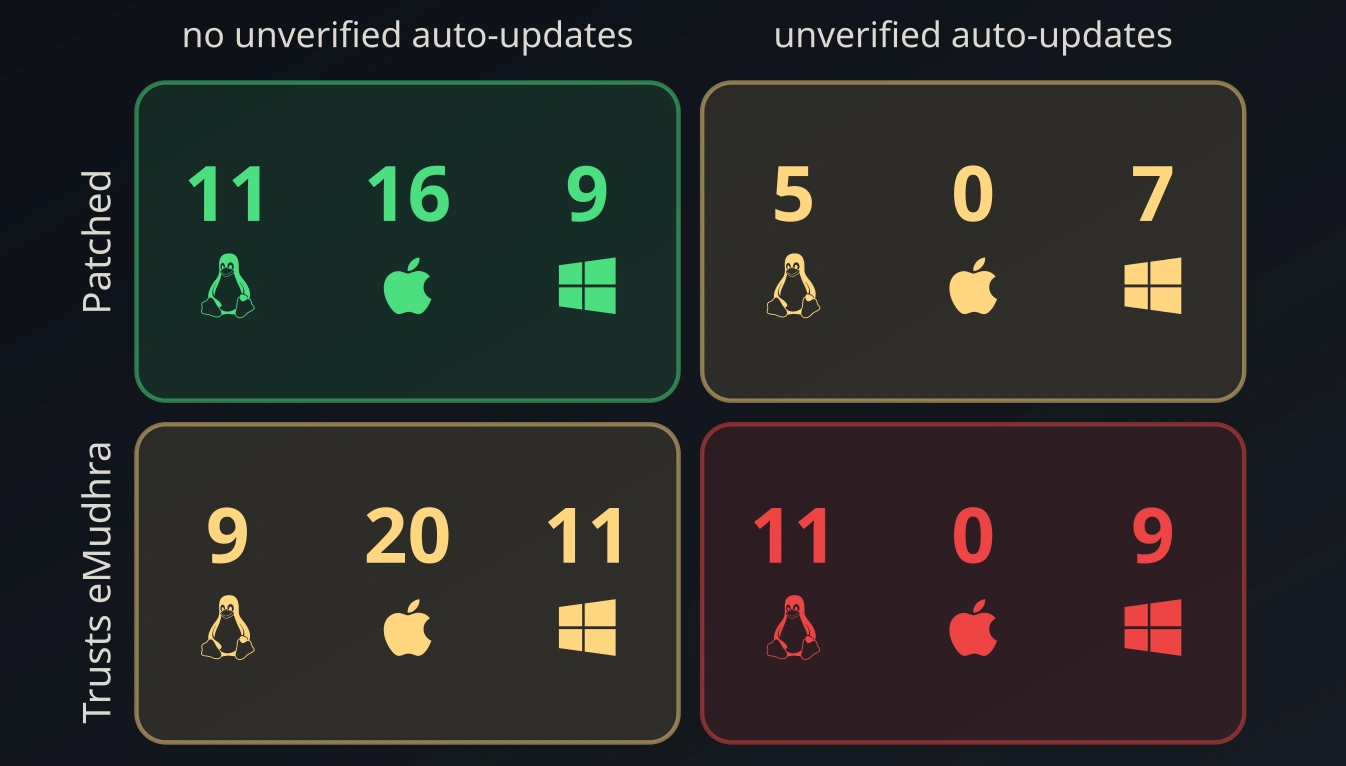
Pascal Schärli는 2026년 11월 10일 개인 블로그에 Electron 데스크톱 앱의 eMudhra 인증서 신뢰 여부와 자동 업데이트 파일의 서명 검증 상태를 조사한 결과를 공개했습니다. 침해된 eMudhra 중간 인증서의 키로 발급한 서버 인증서를 가진 공격자가 네트워크에서 앱의 업데이트 연결을 가로채고, 앱이 내려받은 파일의 서명도 확인하지 않으면 악성 업데이트가 설치될 수 있다는 경고입니다.
HTTPS 인증서는 접속한 서버가 해당 웹사이트를 운영할 자격이 있는지 확인하는 데 쓰입니다. eMudhra 사고에서는 웹사이트 인증서를 발급하는 중간 인증서 8개의 개인 키가 침해됐습니다. 사고 기술 자료는 이 키를 가진 공격자가 임의의 웹사이트나 서비스를 사칭할 수 있다고 설명합니다. 네트워크 트래픽까지 가로채면 업데이트 서버인 것처럼 앱에 연결할 수 있습니다.
업데이트 파일의 전자서명은 서버 인증서와 별개의 검사입니다. HTTPS 인증서가 연결 상대를 확인한다면, 전자서명은 내려받은 파일이 앱 제작자가 서명한 파일인지 확인합니다. 연결 인증서 검증이 통과하더라도 업데이트 프로그램이 파일 서명을 검사하면 공격자가 임의의 파일을 설치하기 어려워집니다. eMudhra 인증서를 신뢰하면서 업데이트 파일 서명은 확인하지 않는 앱은 공격자가 위장한 서버에서 받은 악성 업데이트를 설치할 수 있습니다.
브라우저는 인증서 폐기 목록을 통해 문제가 된 인증서들을 차단했지만, Electron에는 Chromium의 인증서 폐기 정보 배포 기능이 없습니다. Electron 프로젝트는 Chromium 네트워킹과 Node.js의 TLS, HTTPS, fetch 경로에서 해당 인증서들을 차단하도록 수정했습니다. 수정 버전은 Electron 42.11.16, 43.8.1, 44.9.1, 45.0.0-beta.6입니다. 앱 사용자가 이 수정을 받으려면 앱 제작사가 수정된 Electron을 포함한 앱 업데이트를 내야 합니다. 브라우저나 운영체제 업데이트만으로 앱에 포함된 Electron의 수정까지 적용되지는 않을 수 있습니다.
이 수정은 앱마다 구현하는 업데이트 파일 서명 검증을 대신하지 않습니다. 업데이트 프로그램이 Electron의 네트워크 기능 대신 별도 프로세스나 운영체제의 인증서 저장소를 사용할 수도 있습니다. Electron의 기본 자동 업데이트 기능은 macOS와 Windows에서 지원하며, Linux용 기본 자동 업데이트 기능은 제공하지 않습니다. Schärli의 조사표도 같은 앱이라도 운영체제에 따라 업데이트 경로와 검사 결과가 다를 수 있음을 보여 줍니다.
Schärli는 LLM을 이용해 주목할 만한 Electron 앱 목록을 만든 뒤 실험실에서 앱을 설치하고, mitmproxy의 eMudhra 옵션으로 인증서 신뢰 여부를 시험했습니다. 업데이트 코드도 살펴 자동 업데이트를 지원하는 앱의 파일 서명 확인 여부를 조사했습니다. 공개된 표는 2026년 11월 10일 기준의 스냅샷입니다. Schärli는 목록에서 앱이나 동작을 잘못 귀속한 항목이 있을 수 있다고 밝혔습니다.
예를 들어 조사표는 Proton Mail 데스크톱 앱의 1.16.0 이상 버전에 Electron 인증서 수정이 들어갔다고 표시합니다. 하지만 Windows의 Squirrel.exe 업데이트에는 파일 서명 확인이 없고, macOS의 Squirrel.Mac 업데이트에는 서명 확인이 있다고 기록했습니다. Schärli에 따르면 Windows의 Squirrel.exe는 Electron이 아닌 Windows의 인증서 저장소를 사용하며, Microsoft는 10월에 침해된 키를 Windows 저장소에서 차단했습니다. Proton은 주요 API 통신에 자체 인증서를 고정하지만, Schärli는 이 설정이 업데이트 트래픽에는 적용되지 않는다고 설명했습니다. 연결 인증서의 신뢰 여부와 업데이트 파일의 서명 확인은 서로 다른 검사입니다.
Schärli는 자신의 목록에서 eMudhra 인증서를 여전히 신뢰하는 앱을 당분간 제거하라고 권했습니다. 특히 업데이트 파일의 서명을 확인하지 않는 앱은 자동 업데이트로 새 버전을 설치하지 말고, 브라우저에서 새 버전을 내려받으라는 내용입니다. 이 권고는 그가 공개한 11월 10일 기준 앱별 조사 결과에 근거합니다.