NTT도코모, 고객정보 최대 29만4839회선 유출 확인…요금제·본인확인 서류 번호 포함
NTT도코모는 11월 6일 온라인샵과 My docomo에서 최대 29만4839회선의 정보가 유출됐다고 밝혔습니다. 본인확인 서류 번호와 요금제·옵션 정보가 포함됐으며, 일부 자료에는 법인·금융계좌 정보도 있었습니다. 도코모는 여러 시스템의 연동 구조를 악용한 기계적 정보 검색·취득이라고 설명했고, 구체적인 침입 경로는 조사 중입니다.
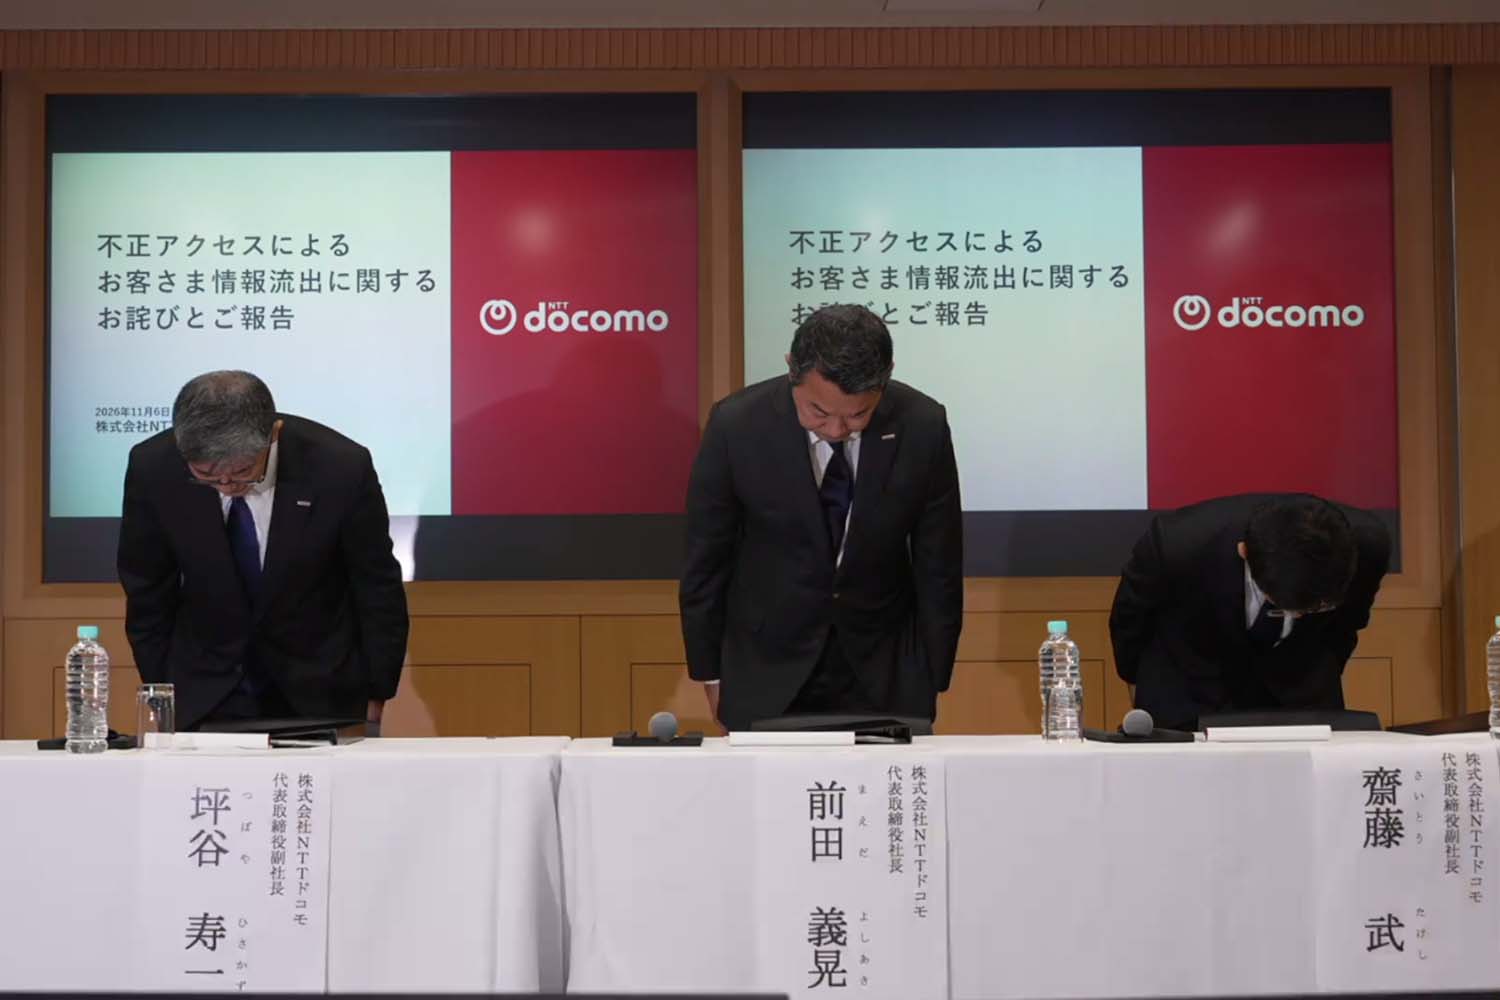
NTT도코모는 2026년 11월 6일 기자회견에서 도코모 온라인샵과 My docomo에 대한 부정 접근으로 최대 29만4839회선의 정보가 유출됐다고 밝혔습니다. 이 가운데 개인 회선은 20만4157회선, 법인 회선은 9만682회선입니다. 도코모가 공개한 수치는 사람 수가 아니라 회선 수입니다.
11월 5일 첫 발표에서 도코모는 이름·주소·생년월일·전화번호 등의 정보가 유출됐으며, 상세 범위와 건수는 조사 중이라고 밝혔습니다. 6일 기자회견에서는 모든 대상 고객의 정보에 본인확인 서류 번호와 요금제·옵션·할인 등 계약 내용, 계약 시작일 등이 포함된다고 구체화했습니다.
일부 고객 자료에는 법정대리인이나 절차대리인의 이름과 연락처, 근무처·법인의 이름과 주소, 금융기관·지점·계좌 정보, 자녀 양육 지원 프로그램 관련 정보도 포함됐습니다. 도코모는 유출 정보를 악용해 회사나 관계자를 사칭한 이메일·SMS·전화가 올 수 있다고 안내했습니다.
도코모는 외부 공격자가 인터넷에서 접근해 여러 시스템의 연동 구조를 악용하고 이용자 정보를 기계적으로 검색·취득한 것으로 설명했습니다. 정기 취약점 진단에서 이 공격 경로를 특정하지 못했으며, 구체적인 원인과 침입 경로는 계속 조사 중입니다.
도코모의 설명에 따르면 11월 4일 오전 10시 30분경 대량 접근 경보를 감지해 대응을 시작했습니다. 오후 2시 30분경 해외 IP 주소를 차단했지만 효과가 없었고, 오후 4시 20분 My docomo를 점검 모드로 전환했습니다. 특정 공격 경로를 차단한 뒤 오후 8시 32분 My docomo 점검을 일시 해제했으나, 부정 접근 가능성을 다시 감지해 다음 날 오전 1시 5분 두 서비스의 절차를 중단하고 점검 모드로 전환했습니다. 오전 2시 10분에는 이용자 정보 유출을 확인했습니다.
도코모의 11월 6일 오후 6시 기준 공지에서는 두 서비스의 긴급 점검이 계속되고 있었습니다. 회사는 추가 정보 유출은 확인되지 않았다고 밝혔으며, 복구 시점은 미정이라고 했습니다. 개인 고객에게는 6일 SMS로 사과와 사건 개요, 피해 방지 안내를 전했습니다. 법인 고객에게도 영업 담당자와 SMS·다이렉트메일 등을 통해 안내하겠다고 했습니다. 개인과 법인 고객을 대상으로 한 위로금 지급은 검토 중이며, 구체적인 내용은 추후 결정한다고 밝혔습니다.